
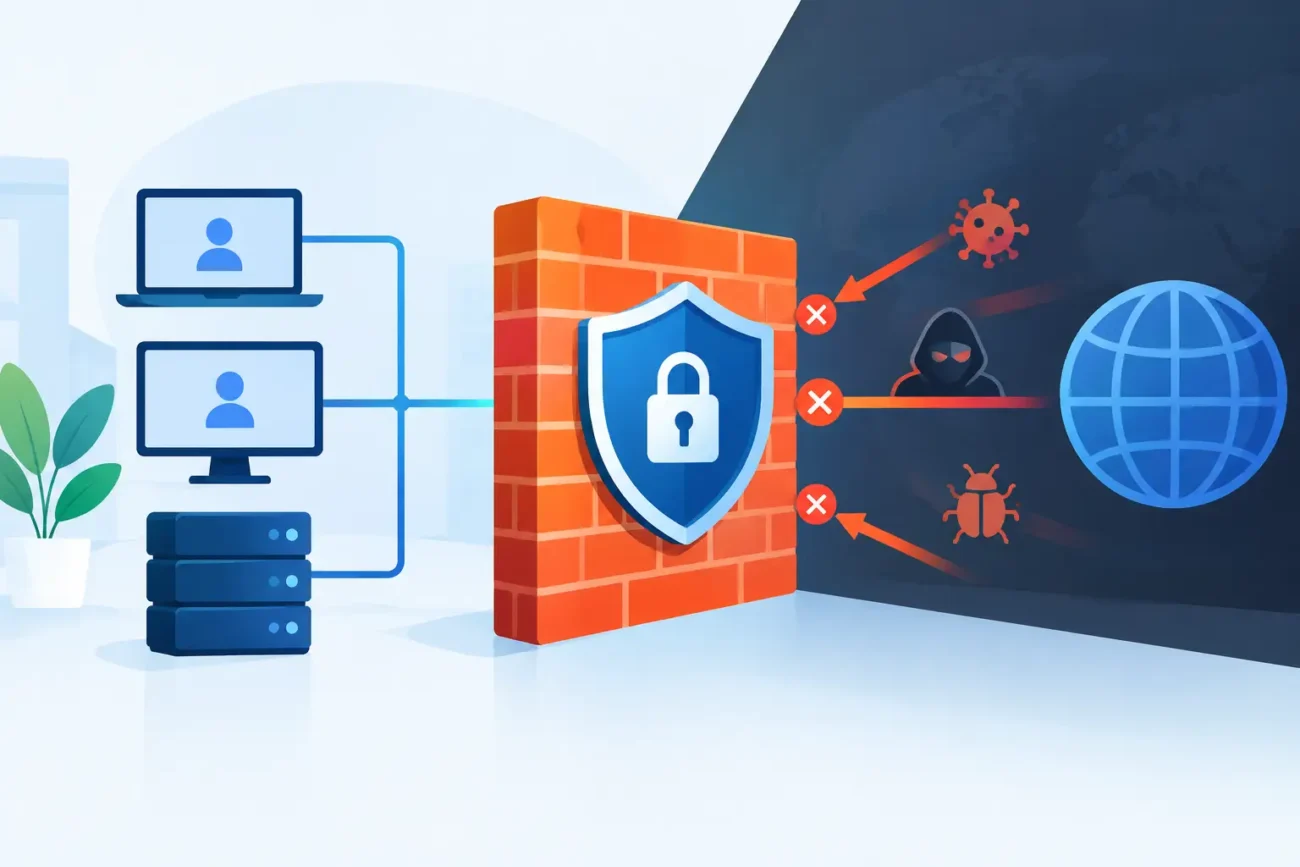
Um firewall mal configurado pode deixar uma empresa exposta ou, no extremo oposto, impedir o acesso ao ERP, ao e-mail, às câmaras IP ou aos serviços na cloud. Configurar firewall empresarial não é simplesmente ligar um equipamento entre o router e a rede: exige conhecer os serviços críticos, separar tráfego e aplicar regras que bloqueiem o que não é necessário sem prejudicar o trabalho diário.
Para uma PME, uma loja com vários postos de caixa, um armazém, um hotel ou uma empresa de instalações, o objetivo é claro: reduzir a superfície de ataque, controlar acessos e manter os equipamentos operacionais. A configuração certa depende da dimensão da rede, dos equipamentos existentes, do número de utilizadores remotos e dos serviços que precisam de estar disponíveis a partir do exterior.
Começar pelo levantamento da rede
Antes de alterar regras, faça um inventário prático. Identifique a ligação à internet, o router do operador, switches, pontos de acesso Wi-Fi, servidores, computadores, impressoras, terminais POS, gravadores NVR, câmaras, centrais de alarme e outros equipamentos IP. Muitos problemas de segurança surgem porque estes ativos foram ligados ao longo do tempo sem documentação nem segmentação.
Registe os endereços IP, gateways, serviços utilizados e responsáveis por cada sistema. Não é necessário criar um documento complexo, mas deve ser possível responder depressa a perguntas concretas: que equipamento usa a porta 443? O NVR precisa de acesso remoto? A impressora deve comunicar com todos os computadores? Há fornecedores externos com acesso ao servidor?
Este levantamento também evita cortar serviços legítimos. Por exemplo, uma central de videovigilância pode precisar de comunicar com uma aplicação móvel, enquanto um servidor de cópias de segurança pode requerer acesso controlado a um destino externo. Sem esta informação, é comum criar regras demasiado amplas por tentativa e erro.
Definir zonas e níveis de confiança
A rede interna não deve ser tratada como uma única zona segura. Um computador de contabilidade, uma câmara IP e o Wi-Fi de visitantes têm perfis de risco muito diferentes. A solução é dividir a infraestrutura em segmentos, normalmente através de VLANs e interfaces distintas no firewall.
Uma estrutura frequente inclui rede administrativa, rede de servidores, rede de videovigilância, rede de equipamentos operacionais ou IoT, Wi‑Fi de colaboradores e Wi‑Fi de visitantes. Não é obrigatório criar todas estas redes numa instalação pequena, mas separar pelo menos os sistemas críticos dos equipamentos de acesso público já representa um ganho relevante.
A VLAN de visitantes deve apenas ter acesso à internet. Câmaras, videoporteiros, controladores de acesso e outros dispositivos IoT devem comunicar apenas com o NVR, servidor ou plataforma estritamente necessários. Se uma câmara for comprometida, esta limitação reduz a possibilidade de um atacante chegar aos computadores administrativos.
Como configurar firewall empresarial por etapas
A configuração deve seguir uma ordem lógica. Primeiro proteja o próprio equipamento, depois organize a rede e só então crie exceções para os serviços necessários. Alterar tudo de uma vez dificulta a deteção de falhas e torna o diagnóstico mais lento.
Proteger a administração do firewall
Altere de imediato as credenciais de origem, crie contas individuais para administradores e elimine utilizadores que já não necessitam de acesso. Evite partilhar uma única palavra‑passe entre técnicos ou departamentos. Sempre que o equipamento o suportar, ative autenticação multifator para acessos de administração e utilize HTTPS ou SSH, nunca serviços de gestão sem encriptação.
A interface de administração deve estar acessível apenas a partir da rede de gestão ou de endereços IP autorizados. Expor o painel de administração diretamente à internet é um risco desnecessário. Para apoio técnico remoto, prefira uma VPN com autenticação forte e duração limitada.
Mantenha o firmware atualizado, mas planeie a intervenção. Verifique a versão instalada, consulte a compatibilidade com configurações existentes e exporte uma cópia da configuração antes de atualizar. Numa empresa com operação contínua, faça esta tarefa fora do horário de maior utilização e tenha um procedimento de reversão.
Aplicar uma política de bloqueio por defeito
A regra mais segura para tráfego recebido da internet é bloquear tudo o que não tenha sido autorizado expressamente. Em termos práticos, a política WAN para LAN deve terminar numa regra de negação. Não abra portas apenas porque uma aplicação ou equipamento apresenta essa opção no menu.
Quando for necessário publicar um serviço, avalie primeiro se há alternativa por VPN, acesso através de cloud do fabricante ou ligação privada. A exposição direta de RDP, interfaces web de NVR, NAS, câmaras ou centrais de controlo é particularmente sensível. Se tiver de abrir uma porta, limite os IP de origem quando possível, use autenticação forte, ative registos e mantenha o serviço atualizado.
O tráfego de saída também merece controlo. Permitir que qualquer equipamento interno comunique livremente com qualquer destino pode facilitar exfiltração de dados ou comunicações maliciosas. Uma política demasiado restritiva, porém, pode afetar atualizações, plataformas de faturação, cópias de segurança e acesso a fornecedores. Comece por monitorizar, identifique os destinos indispensáveis e aplique restrições graduais nas VLANs mais sensíveis.
Criar regras entre redes internas
O erro habitual é separar VLANs mas permitir todo o tráfego entre elas. Nesse cenário, a segmentação existe no diagrama, não na prática. As regras inter‑VLAN devem indicar origem, destino, serviço e motivo operacional.
Um exemplo funcional: os computadores administrativos podem aceder ao servidor de ficheiros e à impressora; a rede de videovigilância comunica com o NVR e com o serviço de hora NTP; o Wi‑Fi de visitantes só sai para a internet. Um técnico autorizado pode aceder à interface do NVR a partir da VLAN administrativa, mas as câmaras não devem iniciar ligações para esses computadores.
Use nomes claros para objetos, grupos e regras. Uma designação como “VLAN‑CCTV para NVR HTTPS” é muito mais útil do que “Regra 14”. Inclua uma breve descrição com o serviço, a data e o responsável. Esta disciplina reduz erros quando for necessário rever a configuração meses mais tarde.
VPN, acesso remoto e sucursais
O acesso remoto tornou‑se normal para equipas comerciais, assistência técnica e fornecedores. A resposta não deve ser abrir serviços internos para a internet. Uma VPN bem configurada permite ligar utilizadores remotos ou sucursais com encriptação e controlo de acesso.
Para utilizadores, escolha uma VPN com autenticação multifator, perfis individuais e grupos de permissões. Nem todos precisam de acesso à rede completa. Um colaborador que consulta documentos pode necessitar apenas do servidor de ficheiros, enquanto um técnico de TI pode precisar de acesso a equipamentos de gestão específicos.
Nas ligações entre instalações, uma VPN site‑to‑site pode ser adequada para ligar sede, loja e armazém. Ainda assim, evite transformar a ligação numa passagem total entre redes. Defina as sub‑redes autorizadas e limite serviços. Uma sucursal que consulta stocks não tem necessariamente de alcançar a rede de câmaras da sede.
Registos, alertas e manutenção operacional
Um firewall só ajuda a detetar incidentes se produzir registos úteis e se alguém os consultar. Ative o registo de bloqueios relevantes, tentativas de acesso administrativo, alterações de configuração, ligações VPN e eventos de segurança. Se existir um servidor de registos ou plataforma de monitorização, envie os eventos para fora do firewall, evitando perder informação se o equipamento falhar ou for comprometido.
Os alertas devem ser proporcionais. Receber centenas de notificações por dia leva a ignorar todas. Configure avisos para ocorrências com impacto real, como múltiplas tentativas de início de sessão falhadas, alterações de regras, picos de tráfego anómalos, deteção de malware ou falha de uma VPN crítica.
A manutenção deve ficar calendarizada. Pelo menos trimestralmente, reveja regras temporárias, utilizadores VPN, portas publicadas, firmware e equipamentos sem utilização. Uma regra criada para uma intervenção pontual não deve permanecer aberta indefinidamente. A cada alteração, guarde uma cópia da configuração e registe o que foi feito.
Erros que aumentam o risco e o custo
Há decisões aparentemente rápidas que criam problemas recorrentes. Evite usar “any‑to‑any” para resolver falhas de comunicação, desativar a inspeção de segurança porque uma aplicação deixou de funcionar ou reutilizar a mesma rede para computadores, câmaras e visitantes. Estas opções poupam minutos na instalação, mas tornam incidentes, avarias e auditorias muito mais difíceis de gerir.
Também convém dimensionar corretamente o equipamento. O débito anunciado pelo fabricante pode baixar quando estão ativos VPN, filtragem web, inspeção de tráfego, prevenção de intrusões e antivírus. Uma empresa com dezenas de utilizadores, videoconferência, cópias para cloud e vários túneis VPN deve considerar o desempenho com estas funções ligadas, não apenas a velocidade nominal da porta WAN.
A disponibilidade é outro ponto a avaliar. Se a ligação à internet for crítica para faturação, comunicação ou gestão remota, pode justificar‑se uma segunda ligação WAN, um equipamento de substituição ou uma configuração de alta disponibilidade. O custo adicional depende do impacto real de uma paragem de duas ou três horas.
Configurar bem é criar regras justificadas, fáceis de auditar e ajustadas ao funcionamento da empresa. Quando a rede cresce, a documentação, a segmentação e um equipamento corretamente dimensionado deixam de ser extras técnicos: passam a ser ferramentas para manter a operação protegida e previsível.

Leave a comment